PCI DSS 4.0.1
выполнение требований
6.4.3 и 11.6.1

Бесплатный пилот Задать вопрос
DPA Frontend Observability Platform (FOP)

Требования 6.4.3 и 11.6.1

Что требуется в соответствии со стандартом?

6.4.3

Все скрипты на платежных страницах, которые загружаются и выполняются в браузере пользователя, управляются следующим образом:

  • реализован метод для подтверждения, что каждый скрипт авторизован;
  • реализован метод для обеспечения целостности каждого скрипта;
  • ведется инвентаризация всех скриптов с письменным бизнес- или техническим обоснованием, как используется скрипт.

11.6.1

Механизм обнаружения изменений и вмешательства развернут следующим образом:

  • для оповещения персонала о несанкционированных изменениях (включая индикаторы компрометации, изменения, добавления и удаления) в заголовках HTTP и содержимом скриптов платежных страниц, как они получаются браузером пользователя;
  • механизм настроен для оценки получаемых заголовков HTTP и платежных страниц;
  • функции механизма выполняются либо не реже одного раза в неделю, либо с частотой, определенной в целевом анализе рисков организации, который проводится в соответствии со всеми элементами, указанными в Требовании 12.3.1.
Как выполнить на практике?

6.4.3

  • Вести реестр разрешенных скриптов на платежных страницах, в котором отображать дату утверждения, владельца, назначение и обоснование по каждому из них, а также разработать соответствующую документацию в виде регламентов и журналов
  • Внедрить механизм, сравнивающий список текущих скриптов на платежных страницах с актуальным реестром разрешенных скриптов
  • Внедрить механизм сравнивающий текущий скрипт с разрешенной версией, например, через сравнение хеш-сумм или другим способом

11.6.1

  • Внедренный механизм обнаружения должен контролировать изменения в HTTP-заголовках, связанных с безопасностью, контролировать изменения в скриптах, учитывая индикаторы компрометации, а также направлять оповещение уполномоченному лицу в случае срабатывания
  • Периодичность обнаружения должна настраиваться и составлять не меньше, чем один раз в неделю, либо с частотой, определенной для этого требования в документе по оценке рисков (Требование 12.3.1)

Зачем выполнять требования?

Повышенное внимание злоумышленников к внедрению вредоносного кода на frontend за последние годы
По данным исследовательского центра Sucuri за 2024 на 18,622 скомпрометированных e-commerce сайтов был обнаружен js-сниффер, ворующий данные платежных карт пользователей.
Происходящее в браузере пользователя невозможно отследить классическими средствами защиты
Тестирование классическими анализаторами безопасности SAST, DAST, IAST выполняется не в браузере пользователя, а значит, заведомо теряет достоверность и лишь частично снижает риски
icon
Выполнение требований дает реальную защиту от кражи данных платёжных карт
Требования возникают в ответ на реальные инциденты, связанные с массовым похищением данных платежных карт. Следование лучшим практикам позволяет значительно обезопасить себя.
icon
За невыполнение требований будут введены штрафные санкции
Со стороны платежных систем и банков-эквайеров последуют регулярные штрафы за несоответствие требованиям, а если их игнорировать, то это может закончится прекращением обслуживания компании.

Как аудитор проверит выполнение требований?

6.4.3

  • Ознакомится с текущим реестром скриптов, разрешенных на платежных страницах, просмотрит документы, где описана процедура утверждения скриптов, журналы, где зафиксировано, кто и когда их утвердил
  • Запросит доказательства реальной работы контроля целостности (текущая конфигурация, журнал оповещений за последний год)
  • Спросит, как на платежные страницы добавляются новые скрипты со стороны разработчиков, и со стороны иб-специалистов, как и в каком порядке отрабатываются изменения в скриптах?

11.6.1

  • Изучит журнал оповещений за последний год, в том числе обращая внимание на контроли за изменениями в HTTP-заголовках, связанных с безопасностью
  • Запросит сравнение реестра разрешенных скриптов со скриптами на реальных платежных страницах, спросит, как формируется реестр разрешенных скриптов
  • Посмотрит регламент реагирования на инциденты и подтверждение такого реагирования (логи, отчёты, скриншоты), проверит, по каким каналам происходит оповещение
  • Убедится, что механизм обнаружения проверяет текущее состояние платежных страниц не реже 1 раза в неделю (план сканирований, логи)

Возможные технические решения

Требование и пункт Мониторинг веб-страниц
(анализ HTTP-ответов)
SRI CSP+SRI Proxy-based решения Анализ поведения веб-страниц
(агентный)
Анализ поведения веб-страниц
(безагентный)
6.4.3.a Авторизация - - - + + +
6.4.3.b Целостность - + + + + +
6.4.3.c Инвентаризация - - + + + +
11.6.1.a Оповещение - - + + + +
11.6.1.b Контроль изменений в HTTP-заголовках + - - + + +
11.6.1.c Контроль изменений в скриптах - - + + + +
11.6.1.d Индикаторы компрометации в скриптах - + + + + +
11.6.1.e Частота - + + + + +
Обезопасит ли от кражи ДПК реально - - - - + +
Требование и пункт Мониторинг веб-страниц
(анализ HTTP-ответов)
SRI CSP+SRI Proxy-based решения Анализ поведения веб-страниц
(агентный)
Анализ поведения веб-страниц
(безагентный)
6.4.3.a Авторизация - - - + + +
6.4.3.b Целостность - + + + + +
6.4.3.c Инвентаризация - - + + + +
11.6.1.a Оповещение - - + + + +
11.6.1.b Контроль изменений в HTTP-заголовках + - - + + +
11.6.1.c Контроль изменений в скриптах - - + + + +
11.6.1.d Индикаторы компрометации в скриптах - + + + + +
11.6.1.e Частота - + + + + +
Обезопасит ли от кражи ДПК реально - - - - + +

Недостаточно для соответствия требованиям

  • Показать инвентаризацию, в которой приведён единый js-бандл (main.js)
  • Ограничиться только SRI и CSP для выполнения требования контроля целостности
  • Вести ручную инвентаризацию в excel-таблице
  • Показать, что выполнялось сравнение разрешенного списка скриптов только с последующими версиями, а не с текущим состоянием страницы, какой она отображается в браузере пользователя.
  • Ограничиться отчётами CSP в требовании об оповещении в случае обнаружения изменений
  • Пытаться соответствовать требованию результатами ежеквартального ASV-сканирования, ASV-сканирование не включает анализ скриптов во frontend-приложениях

Решение FAST Analyzer

Это российский безагентный анализатор поведения веб-страниц, работающий по принципу frontend-песочницы, предназначенный для автоматизированного тестирования безопасности frontend-приложений в процессе безопасной разработки (SSDLC / DevSecOps).

Инструмент анализирует поведение скриптов, обнаруживает НДВ и закладки в зависимостях, контролирует выполнение политик ИБ для управления поверхностью атаки, обеспечивая выпуск приложений Secure by Design.

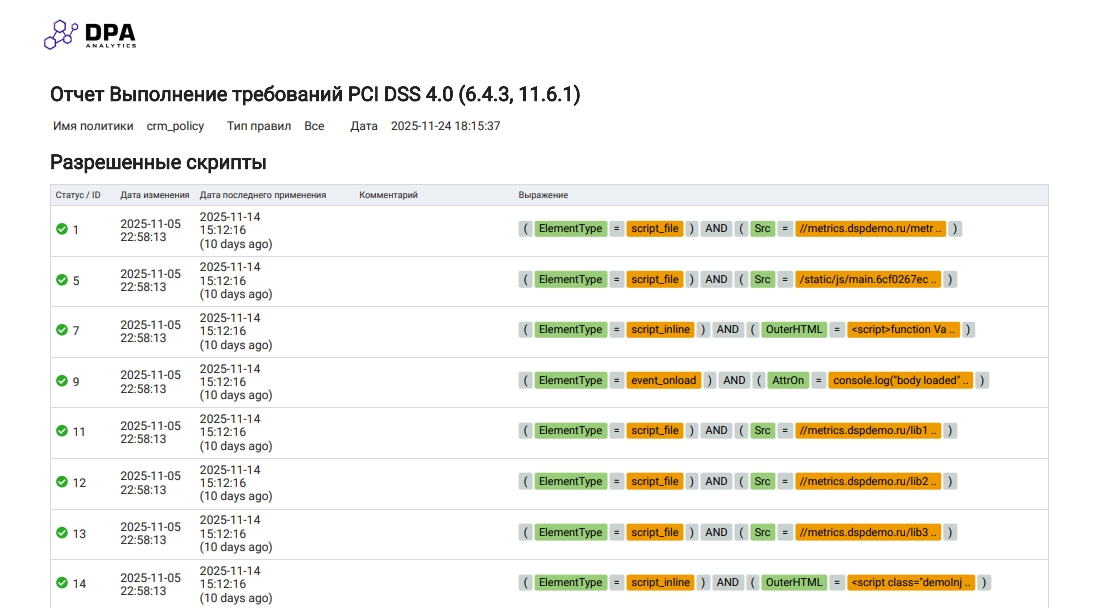
Решение проводит динамическую инвентаризацию не только скриптов, но и других активных элементов на страницах frontend-приложения, с заданным интервалом производит сканирование, оповещает о несанкционированных изменениях в скриптах выбранным способом, а также создает готовые отчеты по выполнению требований 6.4.3 и 11.6.1 стандарта PCI DSS.

Как FAST Analyzer помогает выполнить требования 6.4.3 и 11.6.1

6.4.3

  • Авторизация скриптов. Разрешенными считаются только скрипты, которые были добавлены в список разрешенных через интерфейс анализатора. Каждое утверждение скрипта остается в логах, где отображается, кто и когда их утвердил. В случае выявления неавторизованного скрипта приходит оповещение
  • Контроль целостности скриптов. Высчитывает и сравнивает хеш-суммы текущих скриптов на платежной странице с разрешенными, оповещает в случае несоответствия.
  • Инвентаризация скриптов. Ведет подробную инвентаризацию как скриптов, так и других активных элементов, выполняемых на платежной странице с возможностью просмотра текущего списка разрешенных скриптов как из интерфейса решения, так и экспортом списка в удобном формате.
  • По результатам развернутых данных сканирования определяется, что должно быть добавлено в CSP, чтобы это не сказалось на пользовательском опыте.

11.6.1

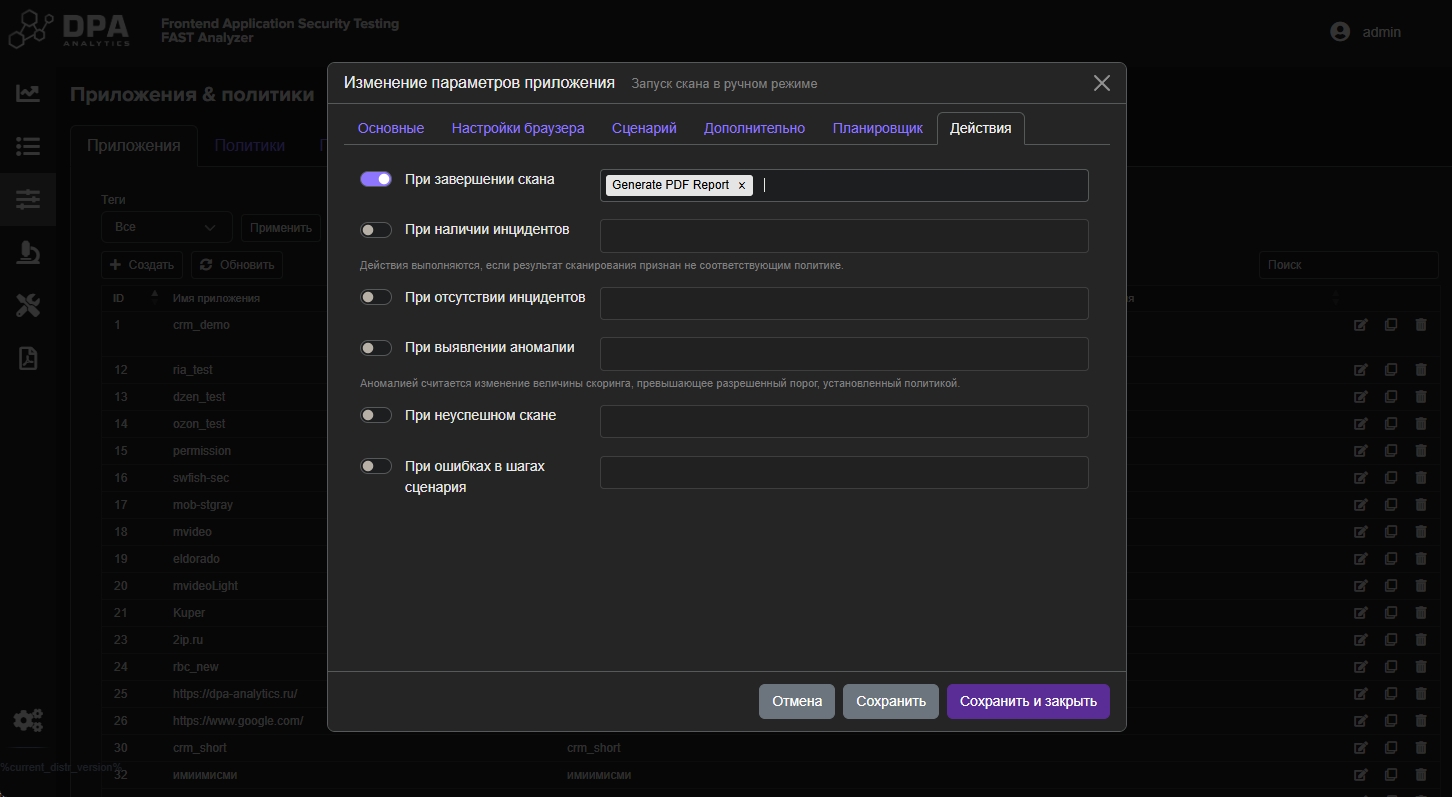
  • Оповещение. Ведет журнал оповещений, в котором сохраняются результаты каждого сканирования с возможностью отследить историю изменений по любому скрипту и другому активному элементу с момента первого скана. Система оповещений, может быть настроена на почту, а может быть настроен webhook для отправки отчётов напрямую в SOC/SIEM
  • Контроль изменений в HTTP-заголовках. Ведется контроль за изменениями в HTTP-заголовках, связанных с безопасностью, в случае несанкционированных изменений приходит оповещение.
  • Контроль изменений в скриптах. Текущий актуальный реестра разрешенных скриптов сопоставляется с результатом сканирования текущих платежных страниц в один клик.
  • Индикаторы компрометации в скриптах. В решении используется гибкая система правил, позволяющая выявлять подозрительные действия в скриптах.
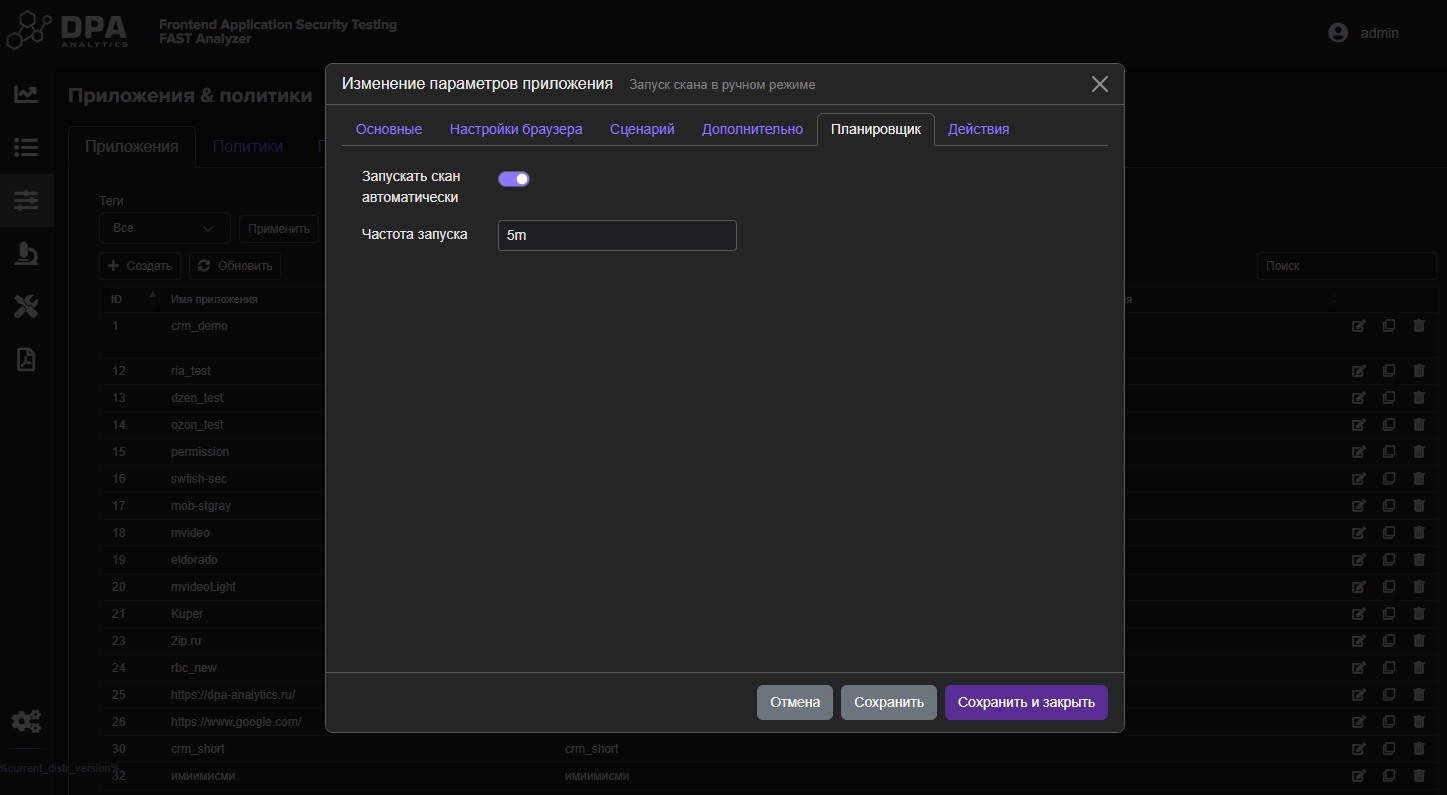
  • Частота. Регулярность сканирования выставляется в настройках, реальная частота проведенных сканирований видна по времени их завершения.
  • Встраивается в CI/CD пайплайн и автоматически сканирует как в среде разработки перед выпуском, так и на проде для контроля текущего состояния, как эти веб-страницы видит реальный пользователь.

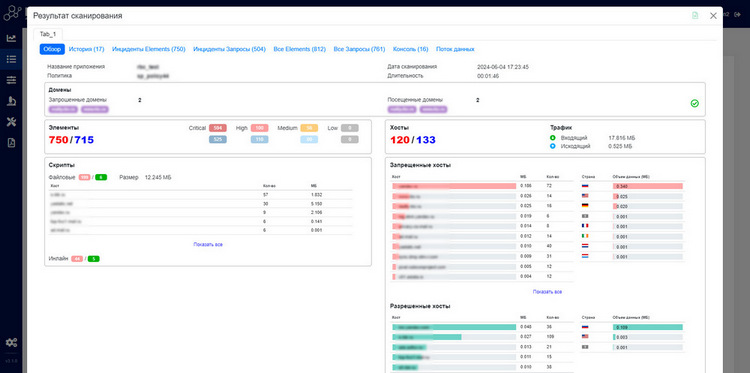
Обзор результатов сканирования

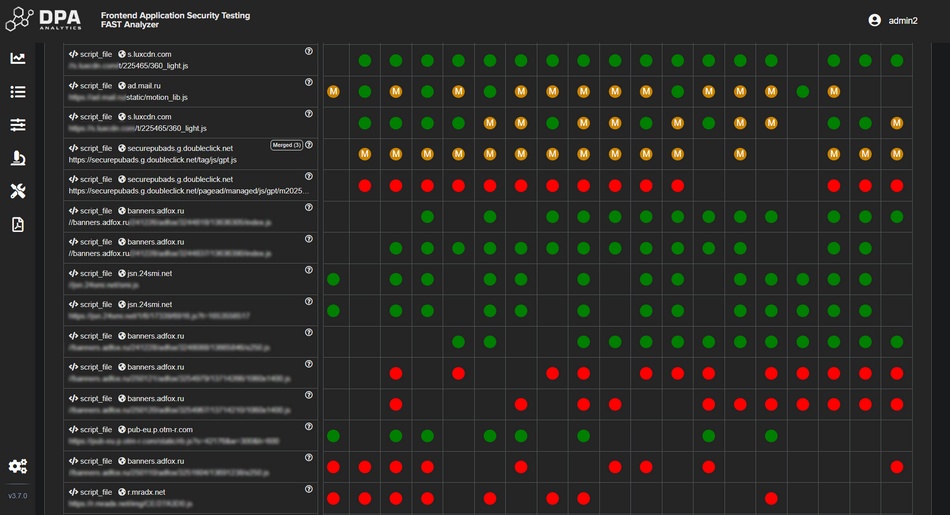
История изменений скриптов

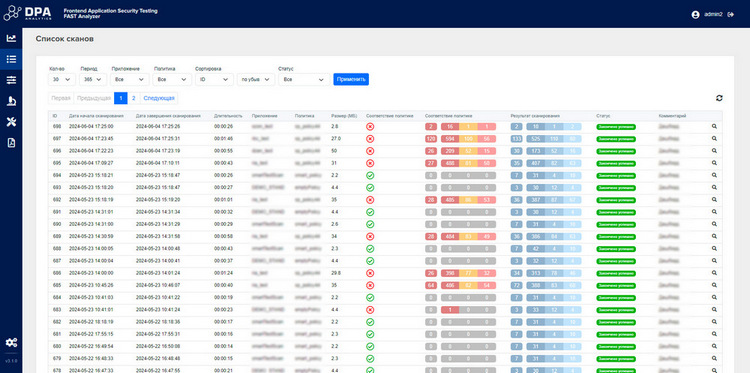
История сканирований

Настройка частоты сканирований

Механизм оповещений и других действий при обнаружении

Инвентаризация скриптов

Как выполнить требования за 10 шагов

1
Устанавливаете FAST-анализатор (бесплатный пилот)
2
Настраиваете сканирование на всех платежных страницах
3
Получаете первоначальный список всех скриптов, активных элементов и заголовков
4
Разбираете его с разработчиками и маркетологами, определяете их назначение и владельцев
5
Фиксируете этот список как разрешённый список скриптов
6
Настраиваете сканирование каждые 6 часов, проверяющее соответствие текущего состояния frontend-приложения с разрешённым списком
7
В случае обнаружения несоответствия реагируете на инцидент
8
Разрабатываете регламент добавления новых и утверждения изменений в существующих скриптах
9
При аудите показываете проверяющему настройки (частота, посещаемые платежные страницы, воспроизводимые действия на них, отчёты о сканировании)
10
Планируете внедрение CSP и SRI для активной блокировки несанкционированных изменений скриптов
В комбинации со строгой CSP и SRI решения DPA Analytics гарантируют, что всё, что могло произойти из-за несовершенства настройки механизмов безопасности браузера (например, отсутствие контроля за изменениями в HTTP-заголовках, связанных с безопасностью), будет обнаружено и сработает оповещение. Вместе они обеспечивают главную цель PCI DSS — проактивный контроль с опорой на доказательства того, что вы смотрите куда нужно и с нужной регулярностью.